Keamanan RAG Amazon Bedrock: Trik Cek Hak Akses Dokumen Real-Time
Bikin chatbot internal kantor sering bocor dokumen rahasia? AWS rilis verifikasi hak akses real-time di Amazon Quick dan Bedrock biar data sensitif tetap aman.
· 6 menit baca
Inti singkat
- Amazon Quick dan Bedrock Knowledge Bases kini verifikasi izin dokumen secara real-time langsung ke sumber asli.
- Sistem memakai metode dua tahap: pre-retrieval filtering cepat dan real-time verification lewat impersonasi token.
- Perubahan hak akses di Google Drive atau SharePoint langsung ngefek detik itu juga tanpa nunggu jadwal sinkronisasi.
- Mondelēz International sudah pakai arsitektur ini buat mengamankan asisten AI bagi 35.000 karyawan mereka.
Daftar isi5 bagian
- 01
- 02
- 03
- 04
- 05
Amazon Web Services (AWS) memperbarui sistem keamanan RAG Amazon Bedrock dan Amazon Quick dengan verifikasi izin dokumen secara real-time langsung ke sumber aslinya pas pengguna mengajukan pertanyaan. Langkah ini menambal celah kebocoran data sensitif perusahaan yang selama ini kerap muncul akibat sistem penyelarasan izin dokumen berkala yang sering basi.
Bikin sistem Retrieval Augmented Generation (RAG) di lingkungan kantor emang gampang-gampang susah. Menghubungkan model AI ke data internal kayak Microsoft SharePoint, Google Drive, atau Atlassian Confluence emang bikin kerjaan cepat selesai. Masalahnya, dokumen di sana punya aturan izin akses yang rumit banget. Kalau sistem AI salah kutip satu berkas laporan keuangan rahasia atau data gaji karyawan ke orang yang nggak berhak, urusannya bisa panjang. Seperti dijelaskan dalam blog resmi AWS Machine Learning, metode lama penyaringan dokumen RAG ternyata punya banyak lubang bahaya yang perlu dirombak total.
Panduan gratis · gratis
Panduan Cepat API AI untuk Developer
Dari request pertama sampai siap produksi: contoh kode, streaming, kontrol biaya, keamanan API key, dan penanganan error.
- Contoh request dengan cURL, Python, dan JavaScript
- Streaming dan format OpenAI vs Anthropic
- Cara mengontrol biaya token
- Checklist keamanan dan siap produksi
Kenapa Metode RAG Tradisional Masih Rawan Bocor?
Selama ini, kebanyakan developer mengandalkan pendekatan replicate-and-filter buat mengatur izin dokumen di RAG. Polanya cukup standar:
- Konektor data mengambil daftar izin akses (Access Control List atau ACL) barengan sama jadwal sinkronisasi berkala.
- Data izin itu disalin dan disimpan sebagai atribut metadata di dalam indeks vektor (vector index).
- Pas karyawan nanya ke AI, sistem mencocokkan identitas pengguna sama metadata izin tadi, lalu menyaring hasilnya.
Kelihatannya rapi kan? Tapi menurut AWS, cara ini punya tiga kelemahan mendasar yang bikin tim sekuriti kantor sering waswas.
Pertama, sistem AI kamu sebenarnya bukan sumber kebenaran (source of truth) soal hak akses. Tiap platform penyimpanan data punya logika perizinan yang beda-beda. Ada struktur hierarki warisan (inheritance), keanggotaan grup, sampai aturan blokir khusus (deny rules). Memetakan logika serumit itu ke puluhan konektor luar rawan banget meleset.
Kedua, ada jeda waktu sinkronisasi (stale permissions). Sinkronisasi data biasanya jalan terjadwal, misalnya tiap beberapa jam sekali atau semalaman. Kalau ada akses karyawan ke folder penting yang dicabut jam 1 siang, tapi sinkronisasi baru jalan jam 6 sore, AI masih bisa ngasih contekan dokumen rahasia itu ke dia di sela-sela jam kerja. Apalagi platform kayak Atlassian Confluence nggak selalu ngirim notifikasi otomatis pas ada perubahan grup.
Ketiga, platform penyimpanan data selalu memperbarui fiturnya. Kalau SharePoint atau Google Drive mengubah mekanisme berbagi file mereka, konektor AI bisa ketinggalan dan bikin celah keamanan baru sampai developer sempat nge-update kodenya.
Cara Kerja Verifikasi Real-Time di Amazon Quick dan Bedrock
Biar masalah itu kelar, AWS menggabungkan dua lapis penyaringan sekaligus dalam satu alur pencarian. AWS menyebutnya sebagai pendekatan real-time ACL enforcement pada Amazon Quick dan Bedrock Knowledge Bases.
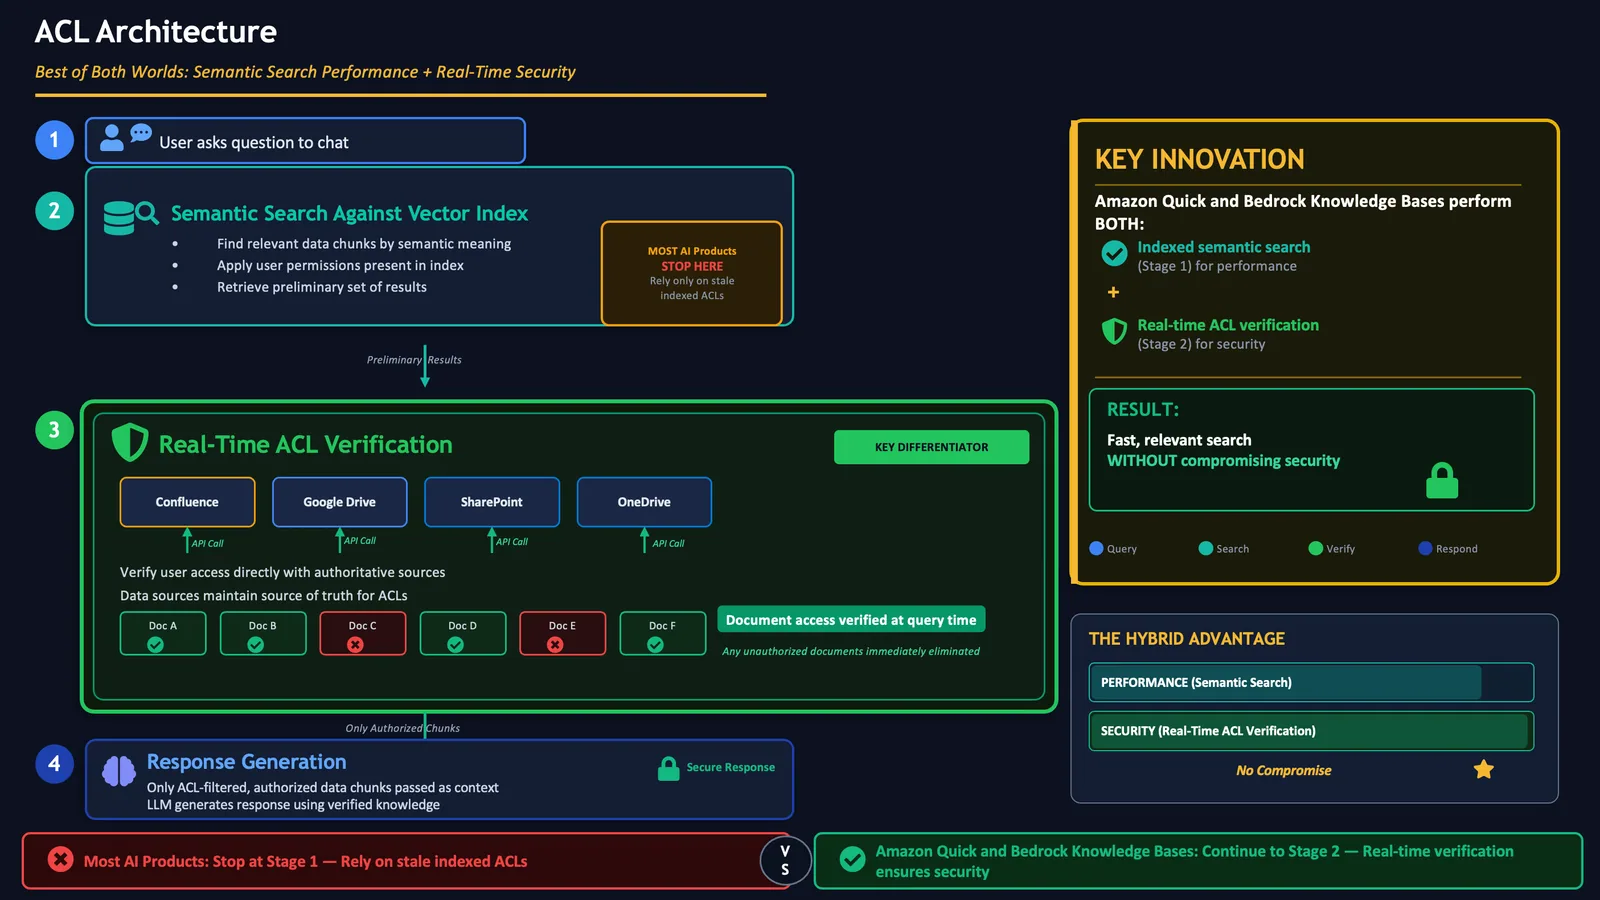
Biar kebayang alurnya, bayangkan skenario karyawan mencari informasi dari Google Drive lewat agen Amazon Quick:
Tahap 1: Pre-retrieval filtering
Pas query masuk, Amazon Quick melakukan pencarian semantik ke indeks vektor buat menyaring potongan dokumen yang paling nyambung. Di tahap ini, filter ACL bawaan yang tersimpan di indeks langsung dipasang buat memangkas kandidat dokumen. Langkah awal ini penting banget biar sistem nggak perlu memanggil API Google Drive ke jutaan berkas sekaligus, jadi latensi dan biaya tetap irit.
Tahap 2: Real-time verification
Setelah dapat daftar kandidat dokumen teratas, sistem langsung menghubungi API Google Drive secara real-time. Memakai kredensial service account, sistem melakukan impersonasi pengguna buat bikin token akses spesifik karyawan tersebut. Google Drive bakal memeriksa detik itu juga: apakah akun karyawan ini benar-benar punya hak membaca file tersebut sekarang? Kalau ternyata izinnya udah dicabut, berkas langsung dibuang dari hasil pencarian.
Potongan dokumen yang lolos verifikasi ketat inilah yang baru dikirim ke Large Language Model (LLM) di Amazon Bedrock sebagai konteks jawaban. Di luar itu, Bedrock juga menyematkan Amazon Bedrock Guardrails dan grounding checks buat memastikan AI nggak halusinasi dan tetap patuh sama panduan keamanan perusahaan.
Perbandingan Pendekatan Hak Akses RAG
Biar makin jelas bedanya metode lama dan sistem baru dari AWS ini, yuk bandingkan keduanya lewat tabel berikut:
| Aspek | Replicate-and-Filter (Lama) | Real-Time Verification AWS |
|---|---|---|
| Sumber kebenaran izin | Metadata duplikat di indeks vektor | API platform data asli (mis. Google Drive) |
| Waktu tanggap perubahan izin | Menunggu jadwal sinkronisasi berkala | Seketika saat query diproses (real-time) |
| Risiko izin basi (stale) | Tinggi, rentan bocor di jeda sinkronisasi | Nol, selalu mengecek status terkini |
| Beban API sumber data | Ringan, cuma dipanggil pas sinkronisasi | Tetap irit karena ada saringan awal Tahap 1 |
| Keamanan multi-sumber data | Rentan salah petakan logika warisan izin | Akurat karena diserahkan ke sistem aslinya |
Langkah Memanfaatkan Akses Dokumen Real-Time Ini
Kalau kamu lagi merancang arsitektur RAG di perusahaan dan pengin menerapkan sistem keamanan ini, berikut tahapan yang perlu kamu siapkan:
- Hubungkan sumber data resmi: Pasang konektor Amazon Quick atau Bedrock Knowledge Bases ke repositori kantor, misalnya Google Drive atau SharePoint.
- Konfigurasikan akun layanan (Service Account): Berikan izin impersonasi pengguna yang sah pada akun layanan cloud kamu biar sistem bisa meminta token atas nama karyawan yang sedang login.
- Aktifkan indeks vektor dengan ACL bawaan: Biarkan sistem menyusun indeks semantik awal beserta atribut izin buat kebutuhan filter Tahap 1.
- Pasang Bedrock Guardrails: Lengkapi perlindungan dengan filter konten dan pencegahan halusinasi sebelum jawaban dikembalikan ke aplikasi chat.
- Uji coba pencabutan izin dadakan: Lakukan simulasi dengan mencabut izin akses salah satu berkas di Google Drive, lalu langsung uji chatbot dengan akun tersebut buat memastikan berkas tadi otomatis lenyap dari jawaban AI.
Dampak Nyata Buat Organisasi dan Developer di Indonesia
Buat pelaku bisnis dan tim IT di Indonesia, isu kebocoran data bukan perkara sepele. Apalagi sejak berlakunya Undang-Undang Perlindungan Data Pribadi (UU PDP), kebocoran data sensitif karyawan atau data rahasia klien bisa berujung sanksi hukum berat. Banyak perusahaan di tanah air yang ragu menggelar asisten AI internal karena takut dokumen gaji, kontrak rahasia direksi, atau strategi bisnis bocor ke karyawan magang.
Perusahaan global sekelas Mondelēz International bahkan menaruh isu ini sebagai syarat mutlak saat menguji asisten AI untuk 35.000 karyawan mereka. Jamahl Wiggins dari tim inovasi M365 Mondelēz International menegaskan:
"Memastikan rekan kerja cuma melihat informasi yang boleh mereka akses adalah syarat mendasar yang bikin banyak platform kewalahan."
Dengan adanya kontrol real-time ini, tim pengembang lokal nggak perlu lagi pusing bikin kode sinkronisasi izin manual yang rumit di sisi backend. Arsitektur ini cocok dikombinasikan dengan integrasi agen otomatis seperti Amazon Quick MCP compliance atau pemrosesan ringan memakai model hemat seperti Claude Haiku 5.5.
Kalau kamu butuh menguji integrasi model bahasa buat aplikasi internal kantor dengan biaya terukur, kamu juga bisa menjajal berbagai model frontier lewat Classai Router. Cukup pakai satu API key, kamu bisa menghubungkan model seperti Claude Sonnet 5.5 (Rp6.400 / Rp32.100 per 1 juta token) atau DeepSeek V4.1 Flash (Rp160 / Rp800 per 1 juta token) langsung pakai saldo rupiah tanpa ribet kartu kredit luar negeri.
Keamanan RAG bukan lagi soal membatasi prompt pengguna semata, melainkan memastikan fondasi data di belakang layar benar-benar menghormati hak akses tiap individu.
Sumber & referensi
- 01
AWS · 8 Oktober 2026
Rethinking access control for RAG with Amazon Quick and Amazon Bedrock
Artikel ini ditulis ulang oleh Tim Classai dengan bantuan AI berdasarkan sumber di atas — bukan terjemahan. Ada yang keliru? Kabari kami di [email protected].
Pertanyaan yang sering ditanyakan
Apa kelemahan utama metode replicate-and-filter pada RAG?
Kelemahan utamanya adalah izin akses dokumen bisa basi di sela-sela jadwal sinkronisasi berkala, sehingga karyawan yang hak aksesnya baru dicabut masih bisa menerima bocoran jawaban dari dokumen rahasia.
Bagaimana Amazon Bedrock dan Quick mencegah latensi tinggi saat verifikasi izin?
Sistem memakai pendekatan dua tahap. Tahap pertama menyaring dokumen relevan lewat indeks vektor ber-ACL lokal, lalu tahap kedua hanya memverifikasi segelintir kandidat dokumen tersebut ke API sumber data asli.
Apakah fitur keamanan hak akses ini mendukung Google Drive dan SharePoint?
Iya, Amazon Quick dan Bedrock Knowledge Bases dirancang buat bekerja sama dengan sumber data populer seperti Google Drive, Microsoft SharePoint, dan Atlassian Confluence.
Mengapa sistem AI tidak dijadikan sumber kebenaran (source of truth) izin dokumen?
Karena platform dokumen punya aturan izin yang sangat dinamis dan rumit, seperti hierarki turunan dan grup kondisional, yang sangat rawan salah jika ditiru secara terpisah oleh sistem AI.
Classai Weekly
dari Luthfi · Setiap Senin, 06.30 WIB
Nggak sempat ngikutin berita AI? Biar aku yang rangkumin tiap Senin.
- 5 berita AI paling penting minggu ini — udah disaring, nggak perlu baca puluhan situs
- Kenapa itu penting buat kamu — plus opini jujur Luthfi soal arahnya
- 1 prompt siap pakai yang bisa langsung dicoba
- Pilihan kelas & model AI minggu ini — kadang ada promo khusus pelanggan
Langkah berikutnya
Sudah paham teorinya. Sekarang praktikkan.
Daftar, isi saldo mulai puluhan ribu rupiah, dan panggil model AI pilihanmu dari kode yang sudah ada.
Ditulis oleh
Pengembang Classai Router
Tim Engineering Classai membangun dan menjalankan Classai Router, gateway API AI yang kompatibel dengan format OpenAI dan Anthropic. Kami menulis panduan teknis dari pengalaman mengoperasikan API AI setiap hari.