Claude Platform AWS: Cara Atur Akses Multi-Environment
AWS ngasih panduan resmi buat atur akses Claude Platform AWS dari tiga lingkungan beda — produksi, laptop developer, dan layanan eksternal — pakai satu subscription yang tetap rapi.
· 9 menit baca
Inti singkat
- AWS ngerilis panduan step-by-step buat akses Claude Platform on AWS dari tiga environment: produksi AWS, laptop developer, dan layanan eksternal.
- Pola dedicated AI Services account bikin satu subscription CPonAWS dipakai bareng tapi workspace production dan development tetap terisolasi.
- Workload AWS pakai cross-account SigV4 tanpa nyimpen API key, laptop developer pakai API key yang wajib dikunci manual ke workspace development.
- Layanan di luar AWS kayak GCP dan CI/CD autentikasi lewat OIDC federation, token bearer-nya cuma berlaku maksimal 12 jam.
- AWS nyaranin aktifin CloudTrail data events dan cost allocation tags buat audit dan breakdown biaya Claude per tim.
Daftar isi9 bagian
- 01
- 02
- 03
- 04
- 05
- 06
- 07
- 08
- 09
AWS baru ngeluarin panduan resmi yang ngejelasin cara atur akses Claude Platform on AWS (CPonAWS) dari tiga lingkungan kerja yang beda-beda sekaligus — workload produksi di AWS, laptop developer, dan layanan eksternal di luar AWS — tapi tetap dalam satu subscription yang rapi dan terisolasi.
Buat tim yang udah pakai Claude lewat AWS, ini kabar penting. Soalnya makin banyak orang yang pakai, makin ribet juga ngatur siapa boleh akses workspace mana, dan gimana caranya API key nggak bocor ke mana-mana. Menurut panduan resmi dari AWS yang ditulis Andrea Gallo, solusinya adalah bikin struktur akun khusus plus tiga jalur autentikasi berbeda buat tiga jenis environment itu.
Nah, di artikel ini kita bedah step by step-nya, plus kita bahas kenapa ini kerasa penting buat developer dan bisnis yang mulai serius pakai Claude lewat infrastruktur AWS.
Panduan gratis · gratis
Panduan Cepat API AI untuk Developer
Dari request pertama sampai siap produksi: contoh kode, streaming, kontrol biaya, keamanan API key, dan penanganan error.
- Contoh request dengan cURL, Python, dan JavaScript
- Streaming dan format OpenAI vs Anthropic
- Cara mengontrol biaya token
- Checklist keamanan dan siap produksi
Apa itu Claude Platform on AWS dan Kenapa Butuh Akses Multi-Environment?
Claude Platform on AWS (CPonAWS) itu cara resmi buat akses model Claude dari Anthropic langsung lewat infrastruktur AWS. Jadi nggak perlu subscription terpisah ke Anthropic — semuanya dikelola lewat akun AWS dan kebayar lewat billing AWS yang udah ada.
Masalahnya, satu perusahaan biasanya punya lebih dari satu kebutuhan akses: ada workload produksi yang jalan di server AWS, ada developer yang nyobain lokal lewat laptop, dan ada juga layanan yang jalan di luar AWS — misalnya pipeline CI/CD di GitHub Actions atau workload di Google Cloud. Masing-masing butuh cara login yang beda, tapi idealnya tetap pakai satu subscription yang sama, cuma workspace-nya dipisah biar produksi dan development nggak kecampur.
Arsitektur 3 Akun: Payer, AI Services, dan Workload Account
AWS nyaranin pola "dedicated AI Services account" — subscription CPonAWS, workspace, API key, sampai role lintas akun semuanya dipusatkan di satu akun khusus yang mereka sebut akun AI Services. Akun lain, misalnya akun workload "Prod", nggak megang subscription langsung — mereka cuma assume role ke akun AI Services buat manggil Claude.
Hasilnya ada tiga lapis akun: akun payer buat billing dan governance, akun AI Services yang nyimpen subscription dan workspace, dan satu atau lebih akun workload yang konsumsi inference lewat role lintas akun.
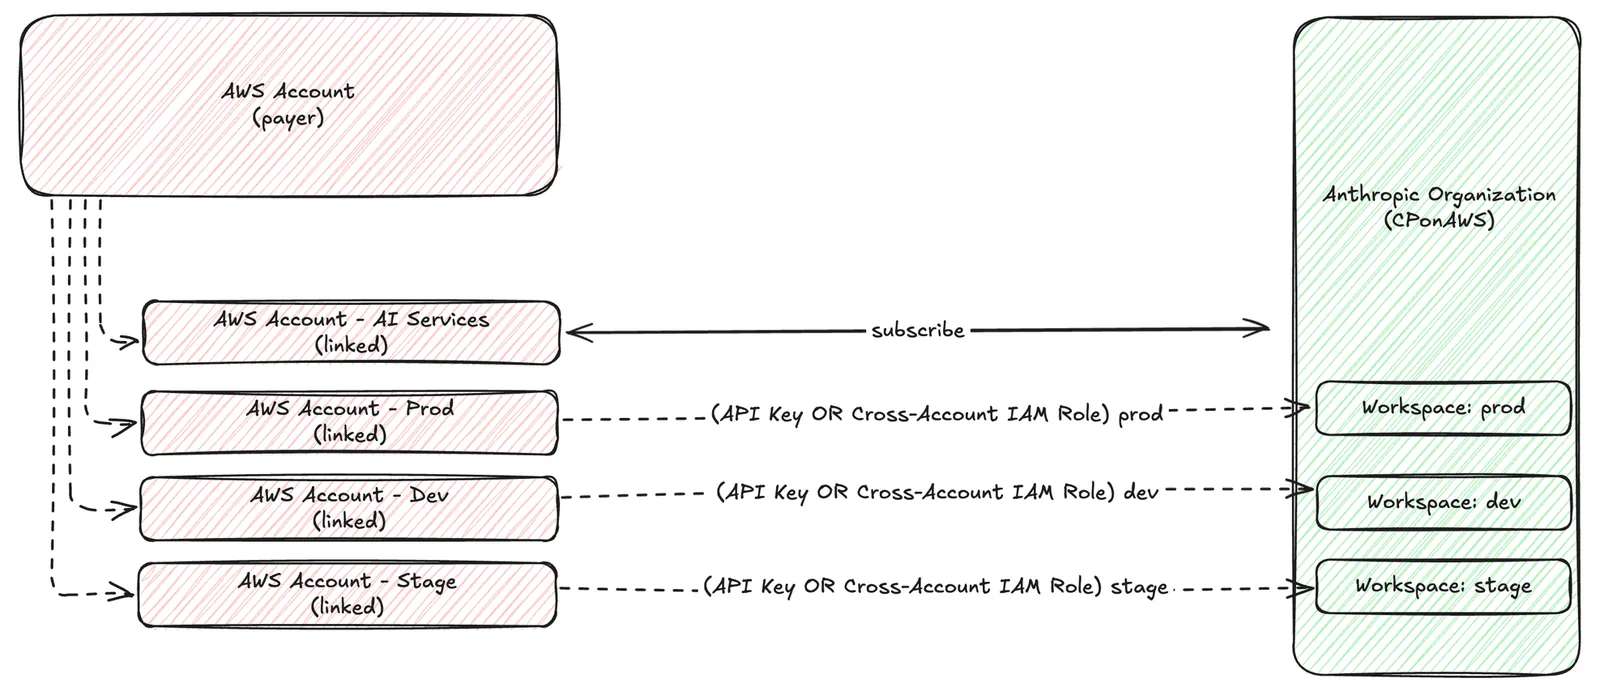
Dari struktur itu, AWS bikin tiga jalur akses yang beda tujuan: workload AWS pakai cross-account SigV4 (nggak nyimpen API key sama sekali), developer laptop pakai API key yang dikunci ke workspace development, dan layanan eksternal pakai OIDC federation plus token jangka pendek.
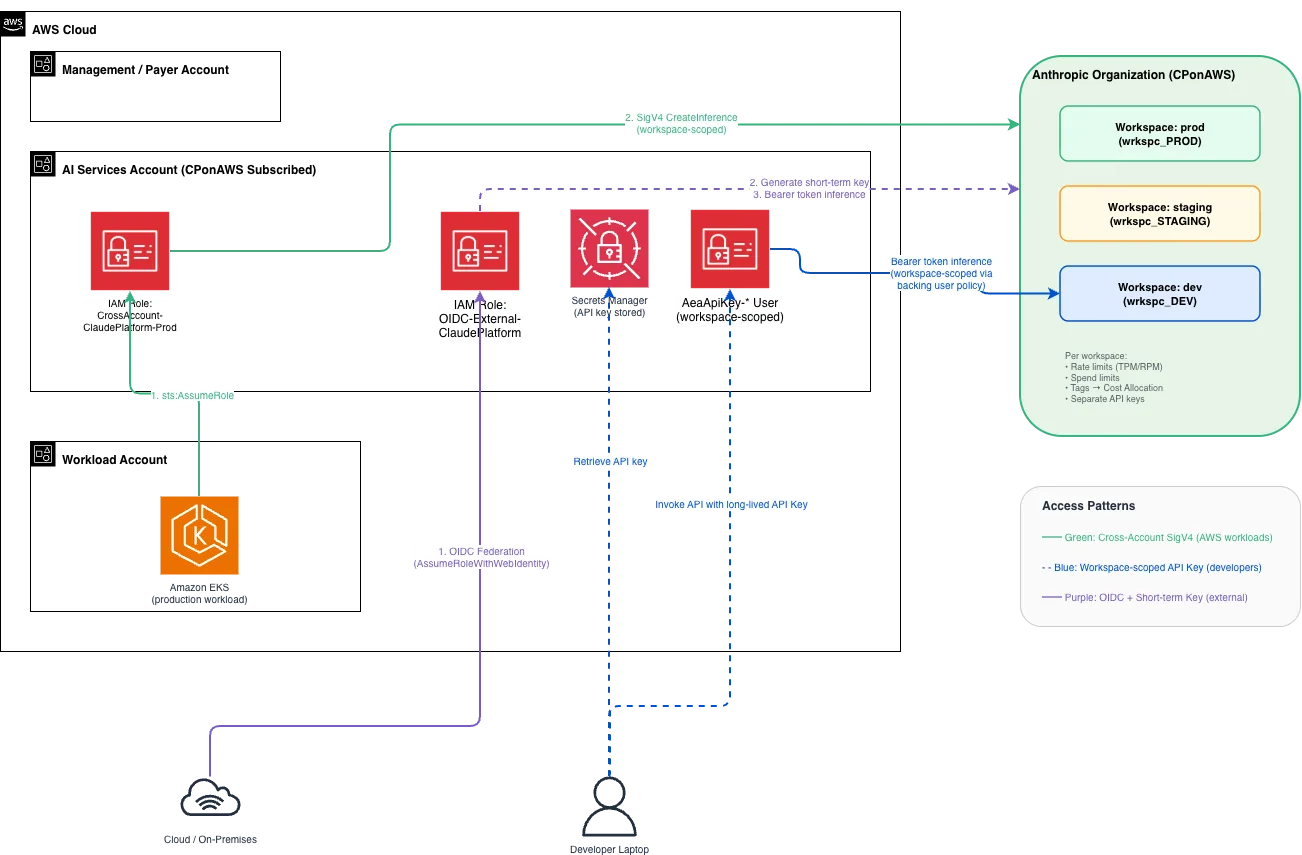
Biar lebih jelas, ini perbandingan singkatnya:
| Jalur Akses | Dipakai di | Cara Autentikasi | Kredensial Disimpan? | Workspace yang Bisa Diakses |
|---|---|---|---|---|
| Cross-account SigV4 | Workload AWS (contoh: pod EKS) | Assume role lintas akun, request ditandatangani SigV4 | Nggak ada, cuma role sementara | Production, sesuai scope role |
| API key | Laptop developer | API key panjang umur lewat Anthropic SDK | Ya, disimpan di secret manager tim | Development, kalau udah di-scope manual |
| OIDC federation | Layanan di luar AWS (GCP, CI/CD) | Token OIDC ditukar jadi kredensial AWS sementara, lalu token bearer jangka pendek | Nggak ada kredensial permanen | Production, token expired maksimal 12 jam |
Part 1: Bikin Workspace Produksi dan Development
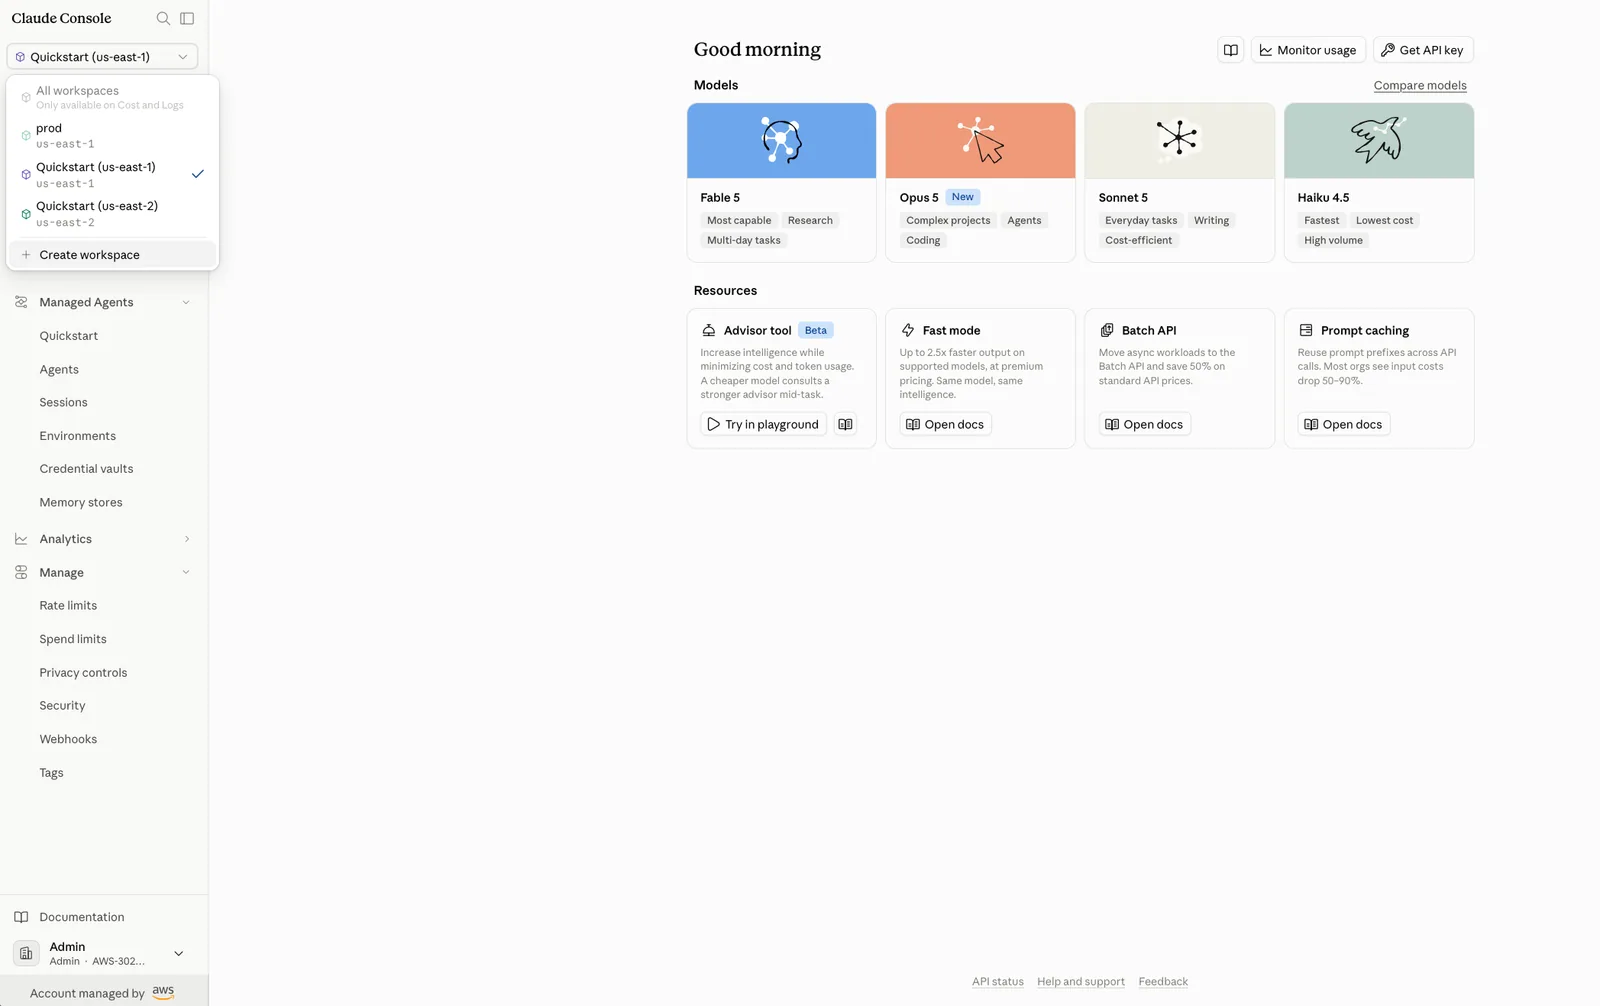
Langkah pertama ya subscribe akun AI Services ke CPonAWS, baru bikin dua workspace: satu namanya "production", satu "development". Tiap workspace punya ARN sendiri yang nanti dipakai buat ngatur policy IAM.
Satu hal yang perlu dicatat: workspace dibuat di region AWS tertentu, dan panggilan API-nya harus ke endpoint region yang sama. Tapi region workspace itu cuma nentuin endpoint API — bukan di mana inference-nya jalan. Lokasi inference diatur lewat setting keamanan workspace di Claude Console, pilihannya "US" atau "Global routing".
Part 2: Cross-Account SigV4 buat Workload di AWS
Buat workload yang jalan di AWS sendiri — misalnya pod di Amazon EKS — caranya pakai cross-account SigV4. Intinya, role di akun workload assume role ke role khusus di akun AI Services, dan role itu cuma dikasih akses ke workspace production.
Enaknya cara ini: nggak ada API key yang disimpan, nggak ada secret yang harus dirotasi manual. Role di akun AI Services dibikin dengan trust policy yang cuma percaya ke role tertentu dari akun workload, lalu dikasih permission policy yang nge-scope aksi CreateInference persis ke ARN workspace production. Jadi role itu nggak bisa nyentuh workspace development sama sekali, meskipun lagi assume role dari akun yang sama.
Part 3: API Key buat Developer Laptop (dan Kenapa Wajib Dikunci)
Buat developer yang mau nyobain lokal tanpa setup role lintas akun yang ribet, AWS ngasih opsi API key biasa. Generate-nya lewat halaman API Keys di Claude Console, pilih masa berlaku, terus key-nya bisa langsung dipakai lewat Anthropic SDK standar dari laptop.
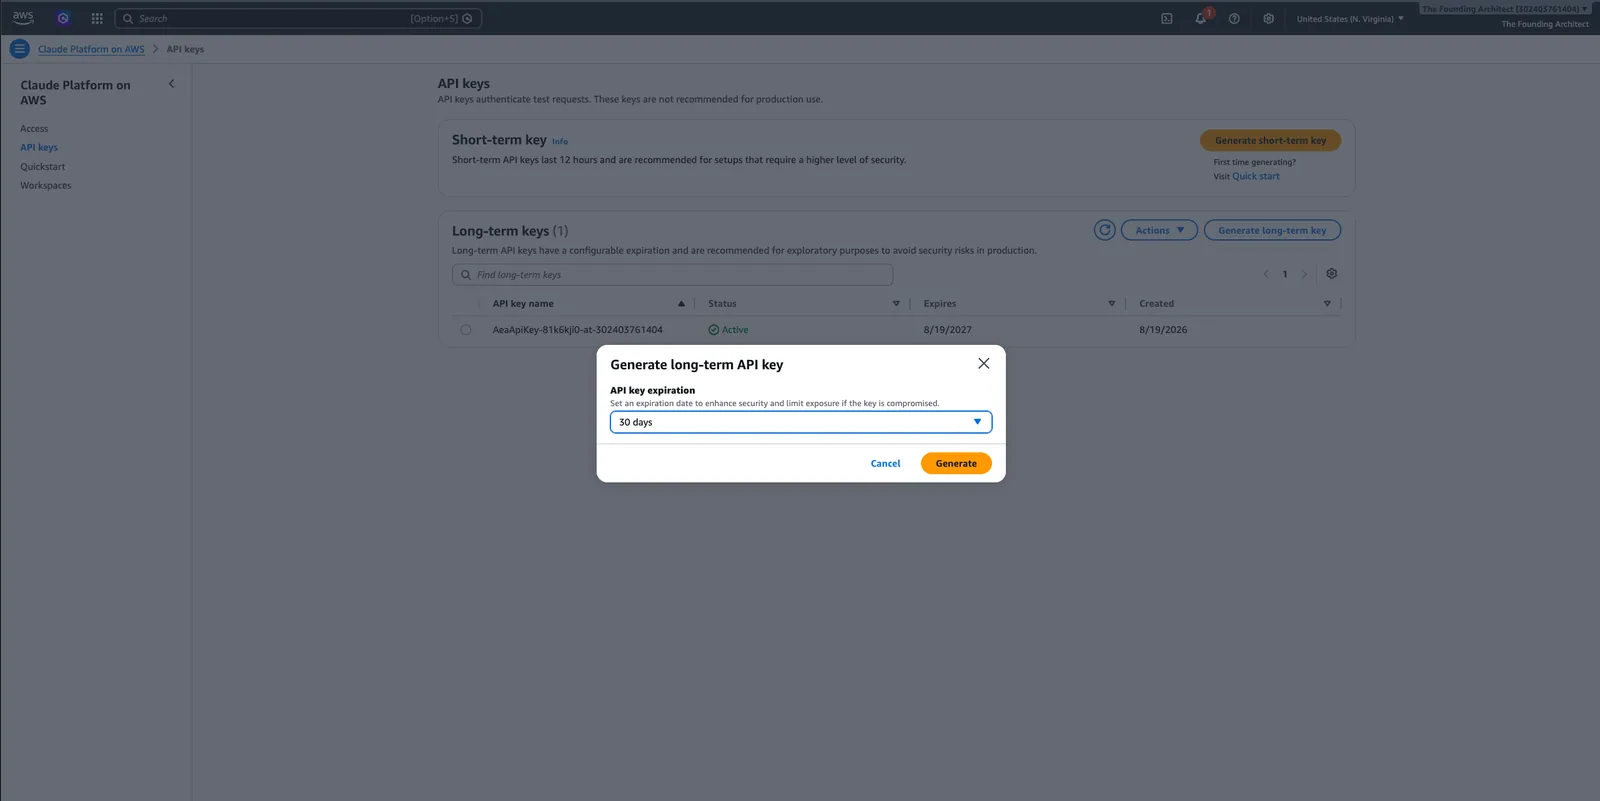
Nah ini bagian pentingnya: secara default, key yang baru dibuat itu nempel ke IAM user yang punya policy AnthropicLimitedAccess — policy ini ngasih akses ke SEMUA workspace, termasuk production. Jadi kalau nggak diubah, key developer bisa aja ngutik-ngutik workspace production tanpa sengaja.
Key yang udah di-scope ini sifatnya self-authenticating — bisa dipanggil dari akun AWS mana pun, bahkan dari luar AWS sama sekali. Jadi simpan di secret manager tim, misalnya AWS Secrets Manager, biar developer tinggal ambil dari sana pas butuh.
Part 4: OIDC Federation buat Layanan di Luar AWS
Buat workload yang jalan di luar AWS — misalnya di Google Cloud Platform, cluster Kubernetes di luar AWS, atau pipeline CI/CD kayak GitHub Actions dan GitLab CI — caranya pakai OIDC federation. Identity provider eksternal ngasih token, lalu AWS STS nukar token itu jadi kredensial AWS sementara. Dari kredensial sementara itu, baru digenerate token bearer CPonAWS yang jangka pendek.
Token ini default berlaku 1 jam, bisa diatur sampai maksimal 12 jam. Begitu token-nya udah jadi, workload itu nggak butuh kredensial AWS lagi buat manggil Claude — tinggal pakai token sebagai bearer credential biasa. Buat layanan yang jalan terus-terusan, kayak container di Cloud Run, AWS nyaranin bikin mekanisme refresh token sebelum expired.
Satu detail teknis yang AWS tekankan: permission CallWithBearerToken itu harus dikasih di resource "*", nggak bisa di-scope ke workspace tertentu — kalau di-scope, semua proses generate token malah gagal total. Yang di-scope ke workspace itu justru CreateInference-nya, dan scope itu otomatis ikut kebawa ke token yang dihasilkan.
Langkah Ringkas: Cara Mulai Setup Multi-Environment Access
Kalau mau nyobain implementasi ini di organisasi kamu, urutannya kira-kira begini:
- Siapin AWS Organizations dengan minimal tiga akun: payer, AI Services, dan workload.
- Subscribe akun AI Services ke Claude Platform on AWS, lalu bikin workspace "production" dan "development".
- Bikin role lintas akun di akun AI Services buat workload AWS, scope permission-nya ke workspace production aja.
- Generate API key buat developer, lepas policy default-nya, lalu scope manual ke workspace development.
- Setup IAM OIDC identity provider di akun AI Services buat workload eksternal kayak GCP atau CI/CD, bikin role khusus dengan trust policy OIDC.
- Tes tiap jalur: pastikan role AWS cuma bisa akses production, API key developer cuma bisa akses development, dan token OIDC bisa dipakai tanpa nyimpen kredensial permanen.
- Aktifin CloudTrail data events buat service
aws-external-anthropicbiar tiap panggilan tercatat dengan jelas siapa yang manggil. - Kasih tag di tiap workspace, misalnya
team:paymentsatauenvironment:prod, lalu aktifin Cost Allocation Tags di Billing Console biar biaya Claude bisa ditarik per tim atau proyek.
Dampak buat Developer dan Bisnis di Indonesia
Buat tim engineering di Indonesia yang udah pakai AWS buat infrastruktur, pola ini lumayan relevan — apalagi kalau perusahaan kamu mulai punya lebih dari satu tim yang pakai Claude bareng-bareng. Isolasi workspace bikin tim finance nggak bisa tiba-tiba kena tagihan gara-gara workspace lain yang lagi testing di development.
Soal kepatuhan data, setting "Security" di workspace (US vs Global routing) ini juga penting diperhatiin kalau perusahaan kamu kena aturan UU PDP — soalnya itu yang nentuin ke mana data permintaan inference diproses, bukan cuma endpoint API-nya aja. Pastikan tim compliance kamu ngecek setting ini dulu sebelum workspace dipakai buat data sensitif pelanggan.
Dari sisi biaya, fitur cost allocation tags yang disebut AWS di bagian akhir panduan ini bisa bantu tim finance mecah biaya Claude per proyek atau per tim — jadi nggak cuma satu angka gede yang bikin bingung siapa yang pakai apa. Buat tim kecil yang belum butuh setup serumit ini, langkah pertamanya ya coba dulu Claude di skala kecil sambil belajar konsep API key dan autentikasi.
Kalau kamu lagi belajar soal cara kerja API AI secara umum sebelum masuk ke level enterprise kayak ini, baca juga Apa itu API AI? Panduan Lengkap untuk Pemula. Atau kalau mau liat gimana Claude udah terintegrasi sama layanan AWS lain, cek Claude AI Kini Bisa Web Search Lewat AWS Bedrock AgentCore.
Mau Coba Claude Tanpa Ribet Setup AWS? Ini Alternatifnya
Kalau tim kamu belum sampai level butuh setup multi-akun AWS kayak di atas — masih tahap eksplorasi atau proyek kecil — kamu bisa nyobain model Claude lewat Classai Router tanpa perlu bikin akun AWS dan ngatur IAM role sama sekali.
Classai Router kompatibel sama SDK Anthropic (Messages), jadi kode yang kamu tulis buat manggil Claude nggak perlu diubah banyak — cukup arahkan base URL ke router.classai.id/v1. Di daftar modelnya ada beberapa pilihan Claude kayak Claude Opus 5.5 (Rp7.700 / Rp38.400 per 1 juta token input/output), Claude Sonnet 5.5 (Rp6.400 / Rp32.100), sampai yang lebih hemat buat testing kayak Claude Sonnet 4.5 dan Claude Opus 4.6 (Rp160 / Rp800). Bayarnya pakai saldo rupiah, top up mulai Rp10.000 lewat QRIS atau e-wallet, tanpa kartu kredit luar negeri.
Kamu adalah asisten developer. Tolong jelasin secara singkat perbedaan cross-account role dan API key buat autentikasi ke layanan cloud, kasih contoh kapan masing-masing cocok dipakai.Kalau kamu developer yang mau belajar lebih dalam soal cara integrasi AI ke produk, kelas AI untuk Developer dari Classai bisa jadi titik awal yang pas buat ngerti konsep-konsep kayak API key, autentikasi, dan workflow deployment model AI secara praktis.
Sumber & referensi
- 01
AWS · 1 Oktober 2026
Implementing Multi-Environment Access for Claude Platform on AWS
Artikel ini ditulis ulang oleh Tim Classai dengan bantuan AI berdasarkan sumber di atas — bukan terjemahan. Ada yang keliru? Kabari kami di halo@classai.id.
Pertanyaan yang sering ditanyakan
Apa itu Claude Platform on AWS (CPonAWS)?
CPonAWS adalah cara resmi akses model Claude dari Anthropic langsung lewat infrastruktur dan billing AWS. Jadi perusahaan nggak perlu subscription terpisah ke Anthropic, semua dikelola lewat akun AWS dan kebayar lewat billing AWS yang udah ada.
Kenapa API key developer bisa akses workspace production kalau nggak di-scope?
Karena secara default, key baru nempel ke IAM user dengan policy AnthropicLimitedAccess yang ngasih akses ke semua workspace, termasuk production. Makanya AWS wajibin lepas policy itu dan ganti inline policy yang cuma ngasih akses ke workspace development.
Apa bedanya cross-account SigV4 sama OIDC federation di Claude Platform AWS?
Cross-account SigV4 dipakai buat workload yang udah berada di dalam AWS lewat assume role langsung tanpa API key. OIDC federation dipakai buat layanan di luar AWS, kayak GCP atau CI/CD, yang nukar token identity jadi kredensial AWS sementara dulu.
Berapa lama token OIDC buat Claude Platform on AWS berlaku?
Default-nya 1 jam, tapi bisa diatur sampai maksimal 12 jam. Buat layanan yang jalan terus-terusan kayak container di Cloud Run, AWS nyaranin bikin mekanisme refresh token sebelum waktu itu habis.
Apakah setup multi-environment ini wajib buat semua pengguna Claude di AWS?
Nggak wajib. Pola ini paling kerasa gunanya buat organisasi dengan banyak tim atau workload yang beda-beda. Kalau skalanya masih kecil, kamu bisa coba Claude lewat cara yang lebih simpel dulu, misalnya lewat layanan kayak Classai Router tanpa perlu setup akun AWS.
Classai Weekly
dari Luthfi · Setiap Senin, 06.30 WIB
Nggak sempat ngikutin berita AI? Biar aku yang rangkumin tiap Senin.
- 5 berita AI paling penting minggu ini — udah disaring, nggak perlu baca puluhan situs
- Kenapa itu penting buat kamu — plus opini jujur Luthfi soal arahnya
- 1 prompt siap pakai yang bisa langsung dicoba
- Pilihan kelas & model AI minggu ini — kadang ada promo khusus pelanggan
Langkah berikutnya
Sudah paham teorinya. Sekarang praktikkan.
Daftar, isi saldo mulai puluhan ribu rupiah, dan panggil model AI pilihanmu dari kode yang sudah ada.
Ditulis oleh
Pengembang Classai Router
Tim Engineering Classai membangun dan menjalankan Classai Router, gateway API AI yang kompatibel dengan format OpenAI dan Anthropic. Kami menulis panduan teknis dari pengalaman mengoperasikan API AI setiap hari.